Protección de archivos y procesos documentales para empresas

Ordenador personal. Archivos de empresa protegidos.

Tu equipo puede trabajar en sus propios ordenadores con Windows. iGet crea un espacio protegido para los documentos de empresa y bloquea las copias no autorizadas fuera de él. Tú decides quién accede y qué aprobaciones necesita.

Aplicación en los ordenadores. Servidor y datos en tu infraestructura.

Registro del kernel de ejemplo
  1. READ excel.exe ← Z:\Finanzas\presupuesto_2027.xlsx permitido
  2. EXFIL-WRITE excel.exe → Escritorio\presupuesto_2027.xlsx bloqueado
  3. EXFIL-WRITE explorer.exe → E:\ (pendrive) bloqueado
  4. NET-BLOCK chrome.exe → nueva conexión saliente bloqueado
  5. READ winword.exe ← Z:\Contratos\contrato_marco.docx permitido
  6. EXFIL-WRITE winword.exe → OneDrive\contrato.docx bloqueado

Tres capas de protección: del servidor a la unidad

  1. 01 Servidor en su empresa: permisos, archivos, panel
  2. 02 Puesto de trabajo la aplicación iGet y protección a nivel de kernel
  3. 03 Unidad cifrada espacio de trabajo del empleado
Desplazar

¿Qué es iGet?

Un lugar para trabajar de forma segura con documentos de empresa.

iGet protege y comparte archivos de empresa. Conecta una aplicación en los ordenadores del equipo con un panel de gestión en tu infraestructura. Puedes añadir flujos de trabajo y otras funciones.

01El problema

La mayoría de las fugas no parecen un ataque. Parecen un día normal de trabajo: una lista de clientes copiada a un pendrive, un contrato guardado en el escritorio, un informe enviado a una dirección privada.

Canales que iGet puede cerrar

  • Pendrive
  • Escritorio y Documentos
  • Carpeta en la nube
  • Adjunto de correo
  • Conexiones de red
  • Impresión
  • Portapapeles
  • Captura de pantalla

El DLP clásico intenta reconocer el contenido y adivina si se trata de una fuga. iGet no adivina: un programa que ha leído datos de la unidad protegida no puede escribirlos fuera de ella, sea cual sea el nombre o el formato del archivo.

  1. 01 · Trabajar con archivos
  2. 02 · Evitar copias
  3. 03 · Acceso adecuado
  4. 04 · Procesos documentales

02iGet en el trabajo diario

De abrir un archivo a aprobar una solicitud.

01 · Trabajar con archivos

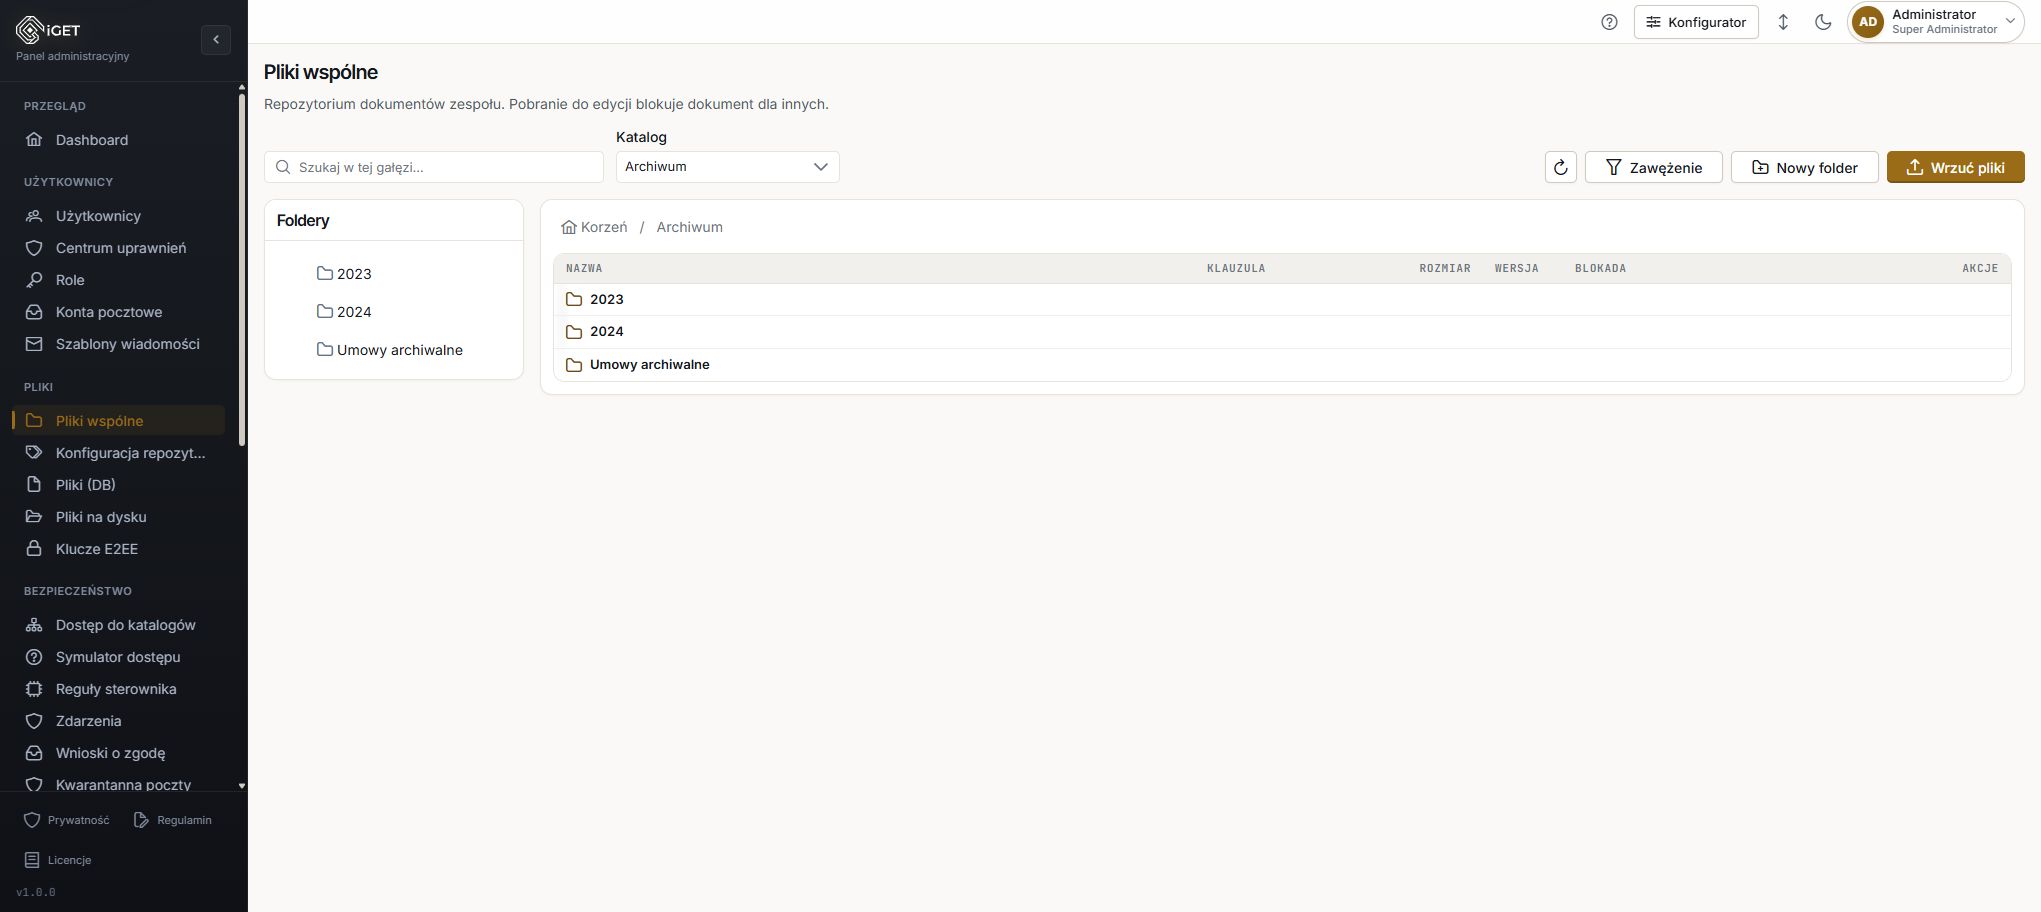
Tu portátil. Documentos de empresa en iGet.

Instala iGet en el ordenador Windows del empleado. El equipo usa carpetas de empresa en una unidad cifrada y trabaja con sus programas habituales. La empresa define las reglas de acceso.
  • Ordenador del empleado
  • Espacio de trabajo de empresa
  • Abrir y editar
iGet / Tu portátil. Documentos de empresa en iGet.
Tu portátil. Documentos de empresa en iGet.
Vista del producto · datos de demostración · interfaz en polaco Ampliar vista ↗

02 · Evitar copias

Edita dentro de sus permisos. No saca ninguna copia.

Se bloquea guardar documentos protegidos en el escritorio o en una memoria USB. El administrador también establece reglas para el portapapeles, la impresión y la red. La protección se aplica a los datos de la unidad protegida.

  • Copia fuera de la unidad bloqueada
  • Esquema de funcionamiento
  • Sincronización y permisos
iGet / Esquema de funcionamiento
Espacio protegido

Espacio de trabajo de empresa

Umowa.docxDOCX
Budżet.xlsxXLSX
Abrir y editar
Copia fuera de la unidad bloqueada
EscritorioPendrive (E:)Carpeta en la nube
Ejemplo con la protección activada. El administrador define los canales bloqueados.

03 · Acceso adecuado

Cada uno ve solo aquello para lo que tiene permiso.

Decide quién puede ver, descargar o editar documentos. Los permisos dependen del rol, la carpeta y el nivel de confidencialidad. El acceso para trabajar no tiene por qué permitir el envío fuera de la empresa.

  • Sincronización y permisos
  • Espacio de trabajo de empresa
  • Confirma tu identidad
iGet / Cada uno ve solo aquello para lo que tiene permiso.
Cada uno ve solo aquello para lo que tiene permiso.
Vista del producto · datos de demostración · interfaz en polaco Ampliar vista ↗

04 · Procesos documentales

Guía los documentos por todo el proceso.

El módulo de flujos conecta solicitudes, tareas y aprobaciones. Asigna responsables y plazos. Una aprobación puede conceder acceso o cambiar la clasificación, conservando las razones en el historial.

  • Enviar solicitud
  • Recoger aprobaciones
  • Conservar el historial
iGet / Guía los documentos por todo el proceso.
Guía los documentos por todo el proceso.
Vista del producto · datos de demostración · interfaz en polaco Ampliar vista ↗

Archivos, permisos y procesos. En un sistema.

Complemento / Flujo de expedientes

De la solicitud a la decisión. Todas las aprobaciones a la vista.

¿Un documento necesita la aprobación de un responsable y otra revisión? El módulo de flujos de trabajo lo guía por las etapas definidas, con responsabilidades claras e historial de decisiones.

  1. 01

    Enviar solicitud

    Selecciona un documento y explica qué necesitas.

  2. 02

    Recoger aprobaciones

    Las tareas llegan a personas o roles asignados, con plazos y escalado.

  3. 03

    Aplicar la decisión

    Un proceso puede conceder acceso, cambiar la clasificación o anonimizar un documento.

  4. 04

    Conservar el historial

    Consulta quién decidió, cuándo y por qué.

iGet / Flujo de expedientes
Flujo de expedientes
Vista del producto · datos de demostración · interfaz en polaco Ampliar vista ↗

03Pruébelo

Arrastre un documento fuera de la unidad protegida.

Así se trabaja con iGet: los documentos se abren con normalidad y un intento de sacar datos termina con un único mensaje claro, sin inundar la pantalla de notificaciones.

Z: · Unidad protegida iGet

Z: · Unidad protegida

Destinos

Arrastre un archivo a un destino, o seleccione un archivo y haga clic en un destino.

Registro de eventos
  1. Todo tranquilo por ahora. Intente sacar un archivo.

Simulación en el navegador: así se comporta la aplicación iGet.

04Permisos

Un acceso que puede explicar a un auditor.

Un solo eje en lugar de una maraña de excepciones: el rol está vinculado a una carpeta y concede en cada nivel de clasificación un conjunto concreto de acciones. Los niveles son un conjunto, no una escalera: un rol puede cubrir los niveles 1 y 3 sin el 2.

Rol

Carpeta /Ventas

Nivel de clasificación ↓ · Acción → ve previsualiza descarga edita elimina administra envía fuera de la organización copia a medios extraíbles elimina metadatos anonimiza purga del repositorio
0Sin etiqueta
1Público
2Interno
3Confidencial
4Estrictamente confidencial
  • permitido
  • requiere confirmar la identidad
  • techo del nivel: nadie puede
  • fuera del rol
  • alto riesgo

Rol «Comercial» en la carpeta /Ventas — acciones permitidas: 16, de ellas con confirmación de identidad: 2.

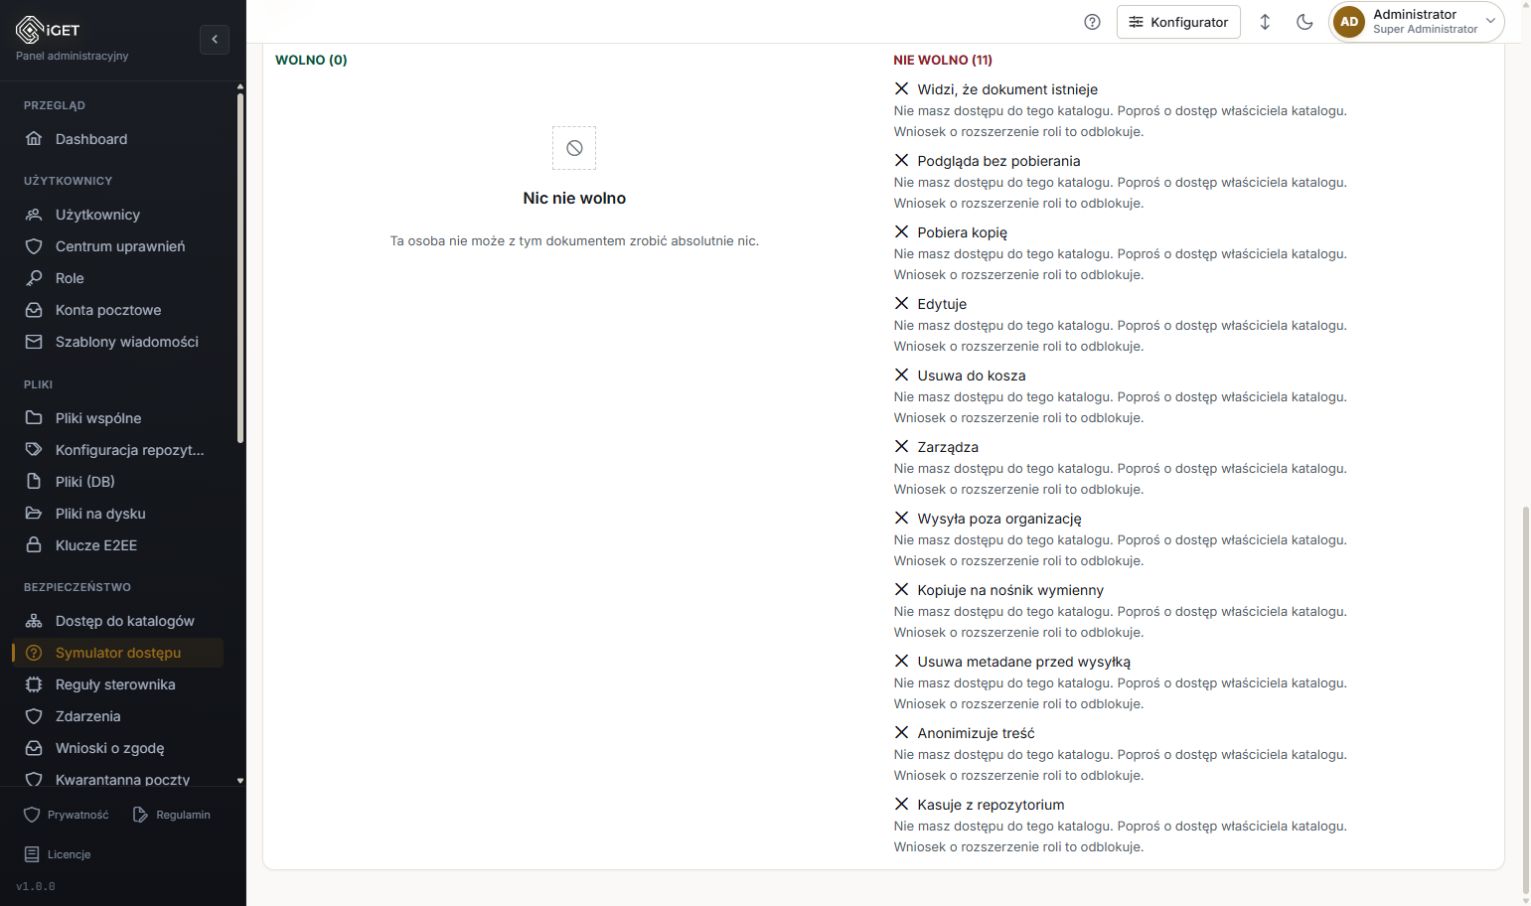
La denegación indica el siguiente paso.

  1. brak_uprawnienia El rol no alcanza esta carpeta solicitud al responsable de la carpeta
  2. poziom_poza_uprawnieniem El rol no cubre este nivel de clasificación solicitud para ampliar el rol a este nivel
  3. czynnosc_poza_rola El rol no cubre esta acción solicitud para añadir la acción
  4. sufit_poziomu En este nivel nadie puede realizar esta acción ninguna solicitud ayudará: solo una reclasificación
  5. wymagane_potwierdzenie La operación requiere una prueba de identidad reciente confirme con su llave y repita
  • Los niveles de clasificación se asignan de forma independiente: un rol puede abarcar documentos públicos y confidenciales, pero no los internos.
  • Antes de guardar un cambio se ve cómo cambiará el acceso y a cuántos documentos.
  • Excepción personal: acceso para una sola persona, siempre con fecha de caducidad y justificación.
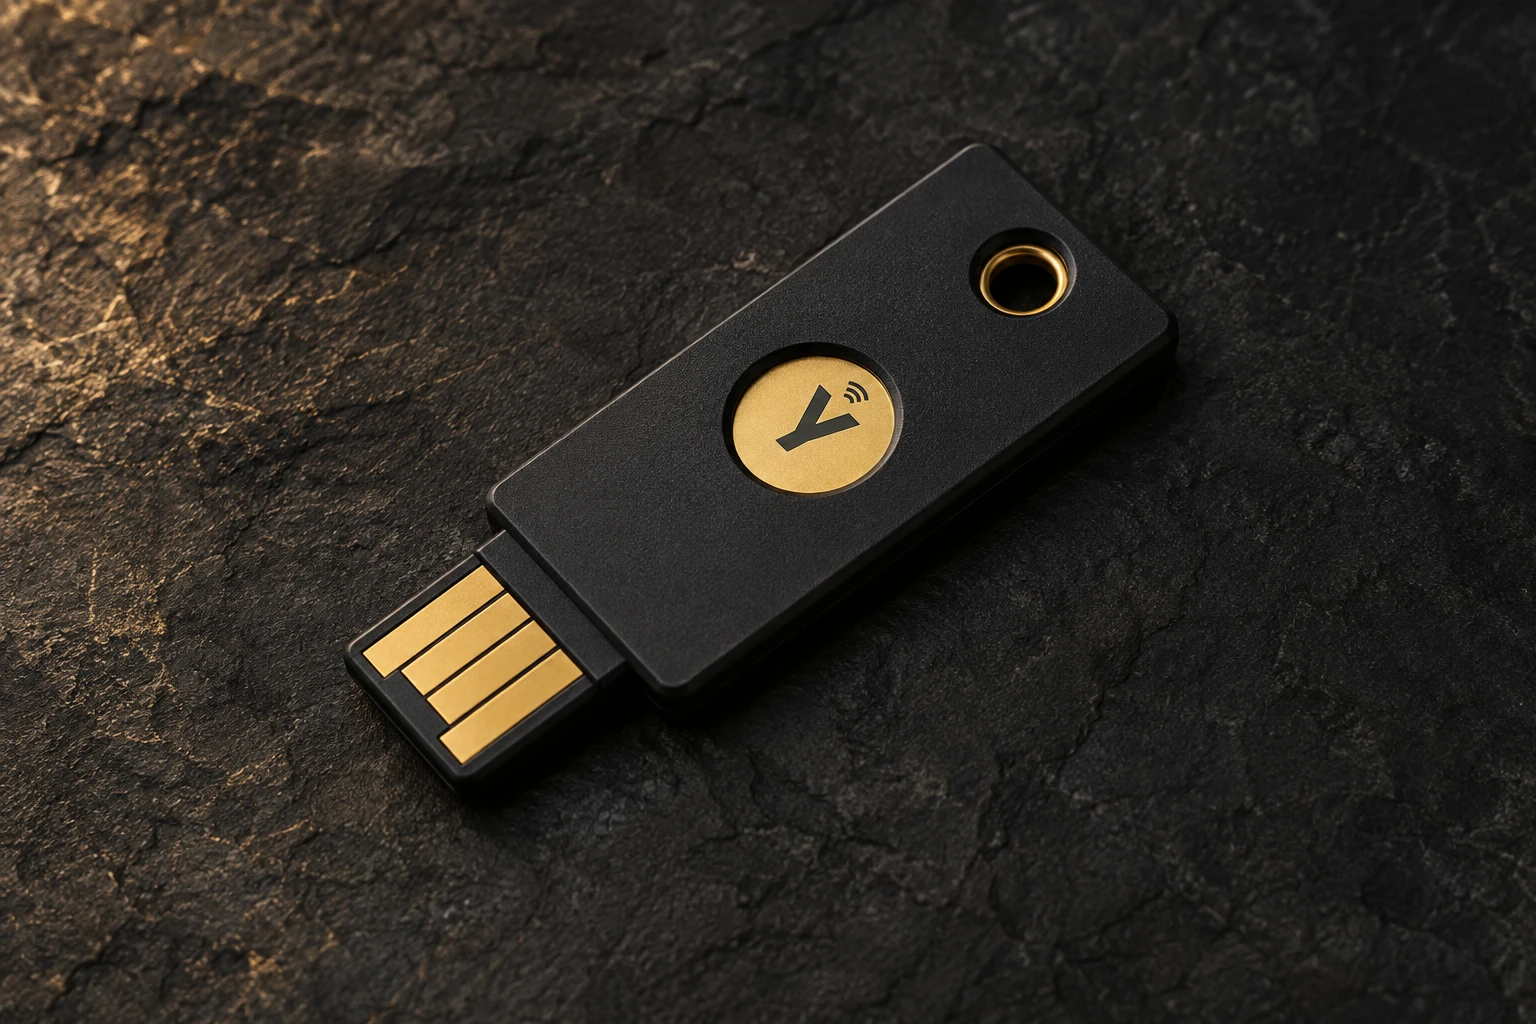
YubiKey — visualización de una llave de seguridad sobre fondo de grafito
YubiKey / Confirma tu identidad

Verificación adicional para ciertas operaciones con archivos confidenciales.

05Confirmación de identidad

Cuanto más importante el documento, más fuerte la protección.

Enviar fuera de la organización, copiar a un medio extraíble, anonimizar, purgar del repositorio o descargar un documento de alta clasificación requiere una prueba de identidad reciente. La prueba es de un solo uso y válida durante 120 segundos.

  • YubiKey (OTP)
  • Llave FIDO2 / WebAuthn en el panel
  • Windows Hello en el panel
  • Ejemplo: enviar la nómina a una gestoría exige confirmar con una llave, y la operación queda registrada.
  • A partir de un nivel de clasificación elegido, Windows Hello no basta: se necesita una llave de hardware.
  • Un código OTP reutilizado se rechaza antes incluso de comprobarlo en la red.

06Plataforma

Todo lo que un documento necesita por el camino.

La unidad protegida y el controlador son la base. A su alrededor está el resto del trabajo con documentos: el equipo, los envíos, el correo, los eventos y las actualizaciones.

iGet / Repositorio del equipo
Repositorio del equipo
Vista del producto · datos de demostración · interfaz en polaco Ampliar vista ↗

Préstamos y versiones

Repositorio del equipo

Los documentos del equipo aparecen en el Explorador como archivos fantasma con su nombre real. Se retiran para editar o para leer, y la devolución crea una nueva versión. La vista previa sin descarga lleva la marca de agua de quien la ve.

Fuera de la empresa, bajo control

Envío protegido

El enlace va por un canal y el código por otro. Un destinatario externo descifra el archivo en el navegador; para uno interno, el servidor decide en cada apertura. Fecha de caducidad y límite de descargas.

Antes de pulsar «Enviar»

Guardián del correo en Outlook

Un complemento para Outlook clásico en Windows revisa el mensaje antes de enviarlo: dominios, extensiones, clasificación del adjunto y números como PESEL, NIP o IBAN. Un adjunto por encima de los permisos del remitente puede convertirse en un enlace para destinatarios internos.

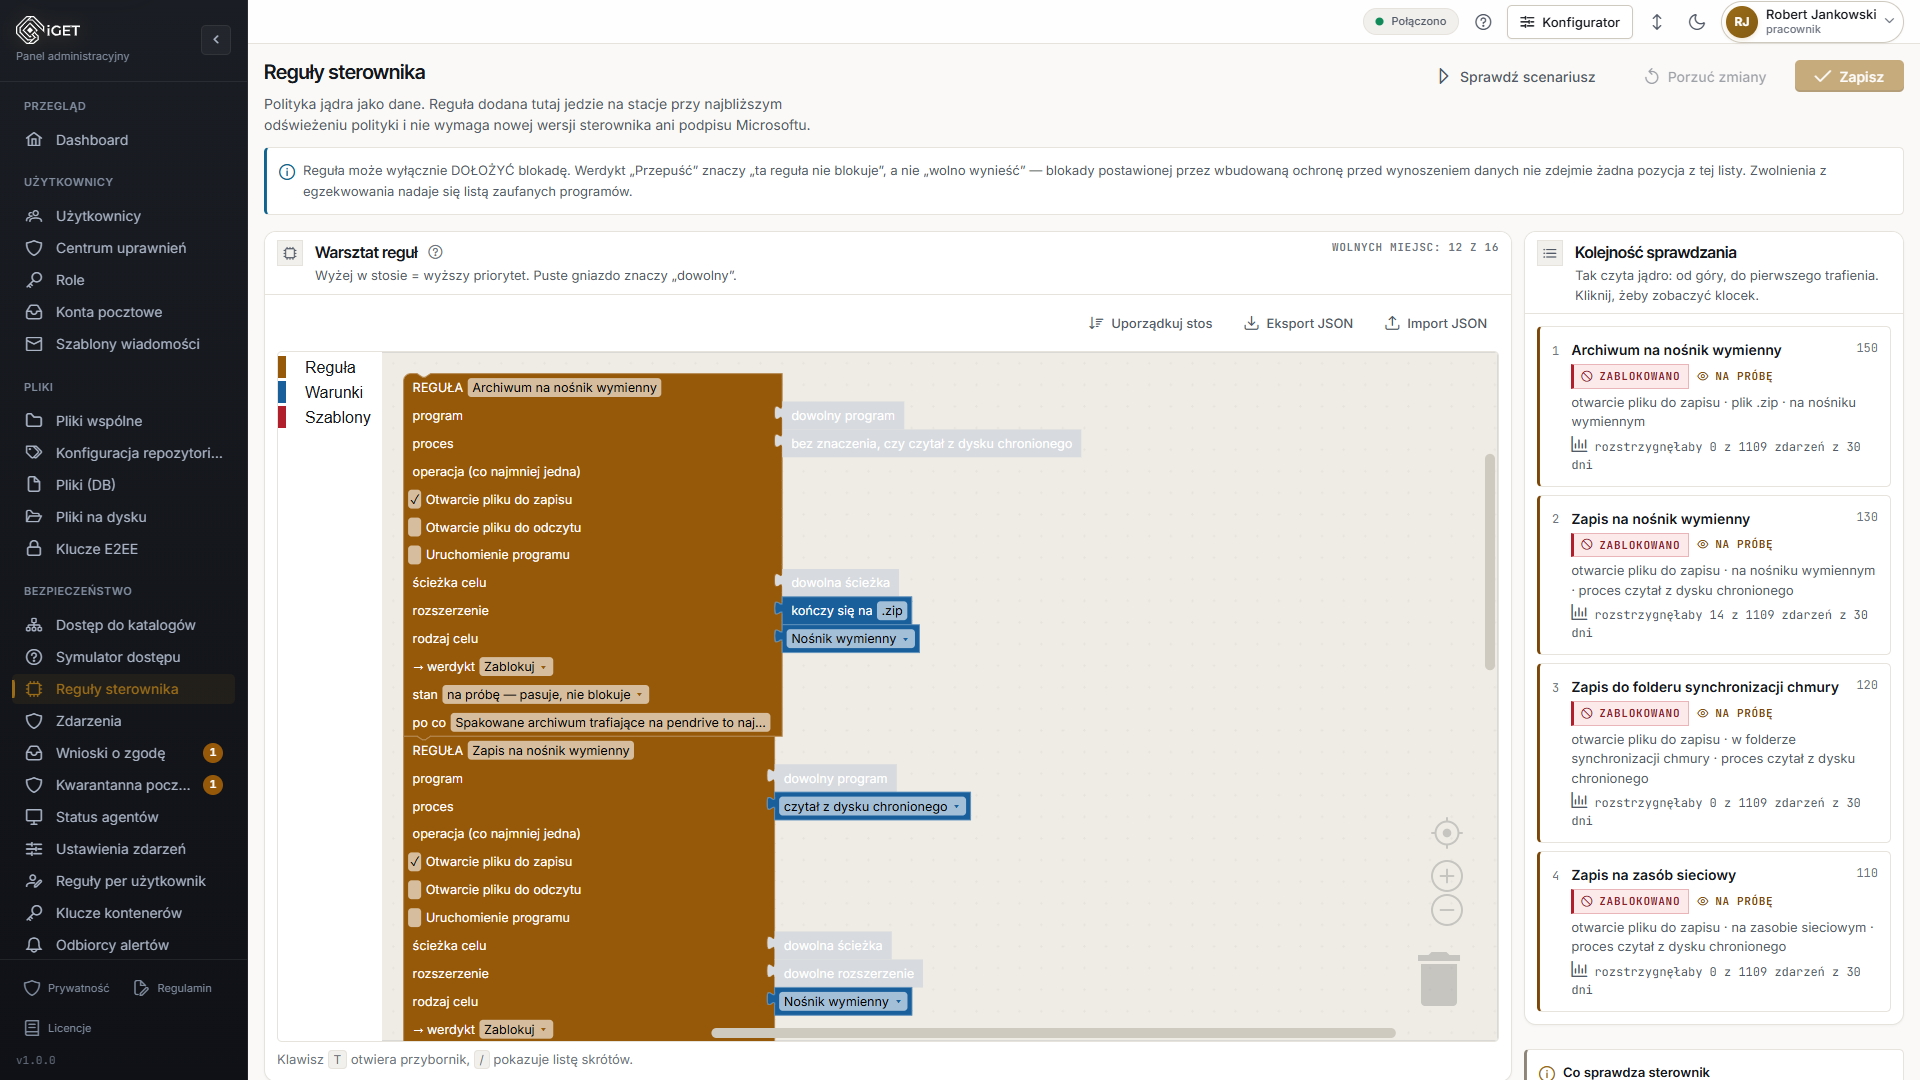
iGet / Reglas del controlador como datos
Reglas del controlador como datos
Vista del producto · datos de demostración · interfaz en polaco Ampliar vista ↗

Sin sustituir el controlador

Reglas del controlador como datos

Una nueva regla de bloqueo se compone con bloques en el panel y se prueba con eventos registrados antes de llegar a los puestos. Una regla solo puede añadir un bloqueo, nunca quitarlo.

Cola de revisión

Eventos que se pueden leer

Una serie de denegaciones se agrupa en una fila con contador, y la cola «Para revisar» pone arriba lo crítico. La alerta llega una vez por evento, no una vez por denegación.

Historial firmado

Acceso sin conexión bajo control

El administrador decide si una persona puede trabajar sin el servidor y durante cuánto tiempo: de un minuto a 72 horas. Al terminar, el servicio cierra las aplicaciones y retira la unidad, y el historial de ese periodo queda firmado y no se puede editar.

Registro de puestos

Actualizaciones firmadas de la aplicación

Las versiones de la aplicación iGet llevan un manifiesto firmado con una clave Ed25519 que el servidor no guarda. El servicio comprueba la firma, el certificado y la suma de verificación antes de instalar nada.

Complemento Contraseñas gestionadas

Caja fuerte de contraseñas

Cajas personales y de equipo cifradas en el cliente. Cada entrada recuerda en qué programa y dominio se puede escribir, y las contraseñas gestionadas permiten iniciar sesión sin llegar a conocer la contraseña.

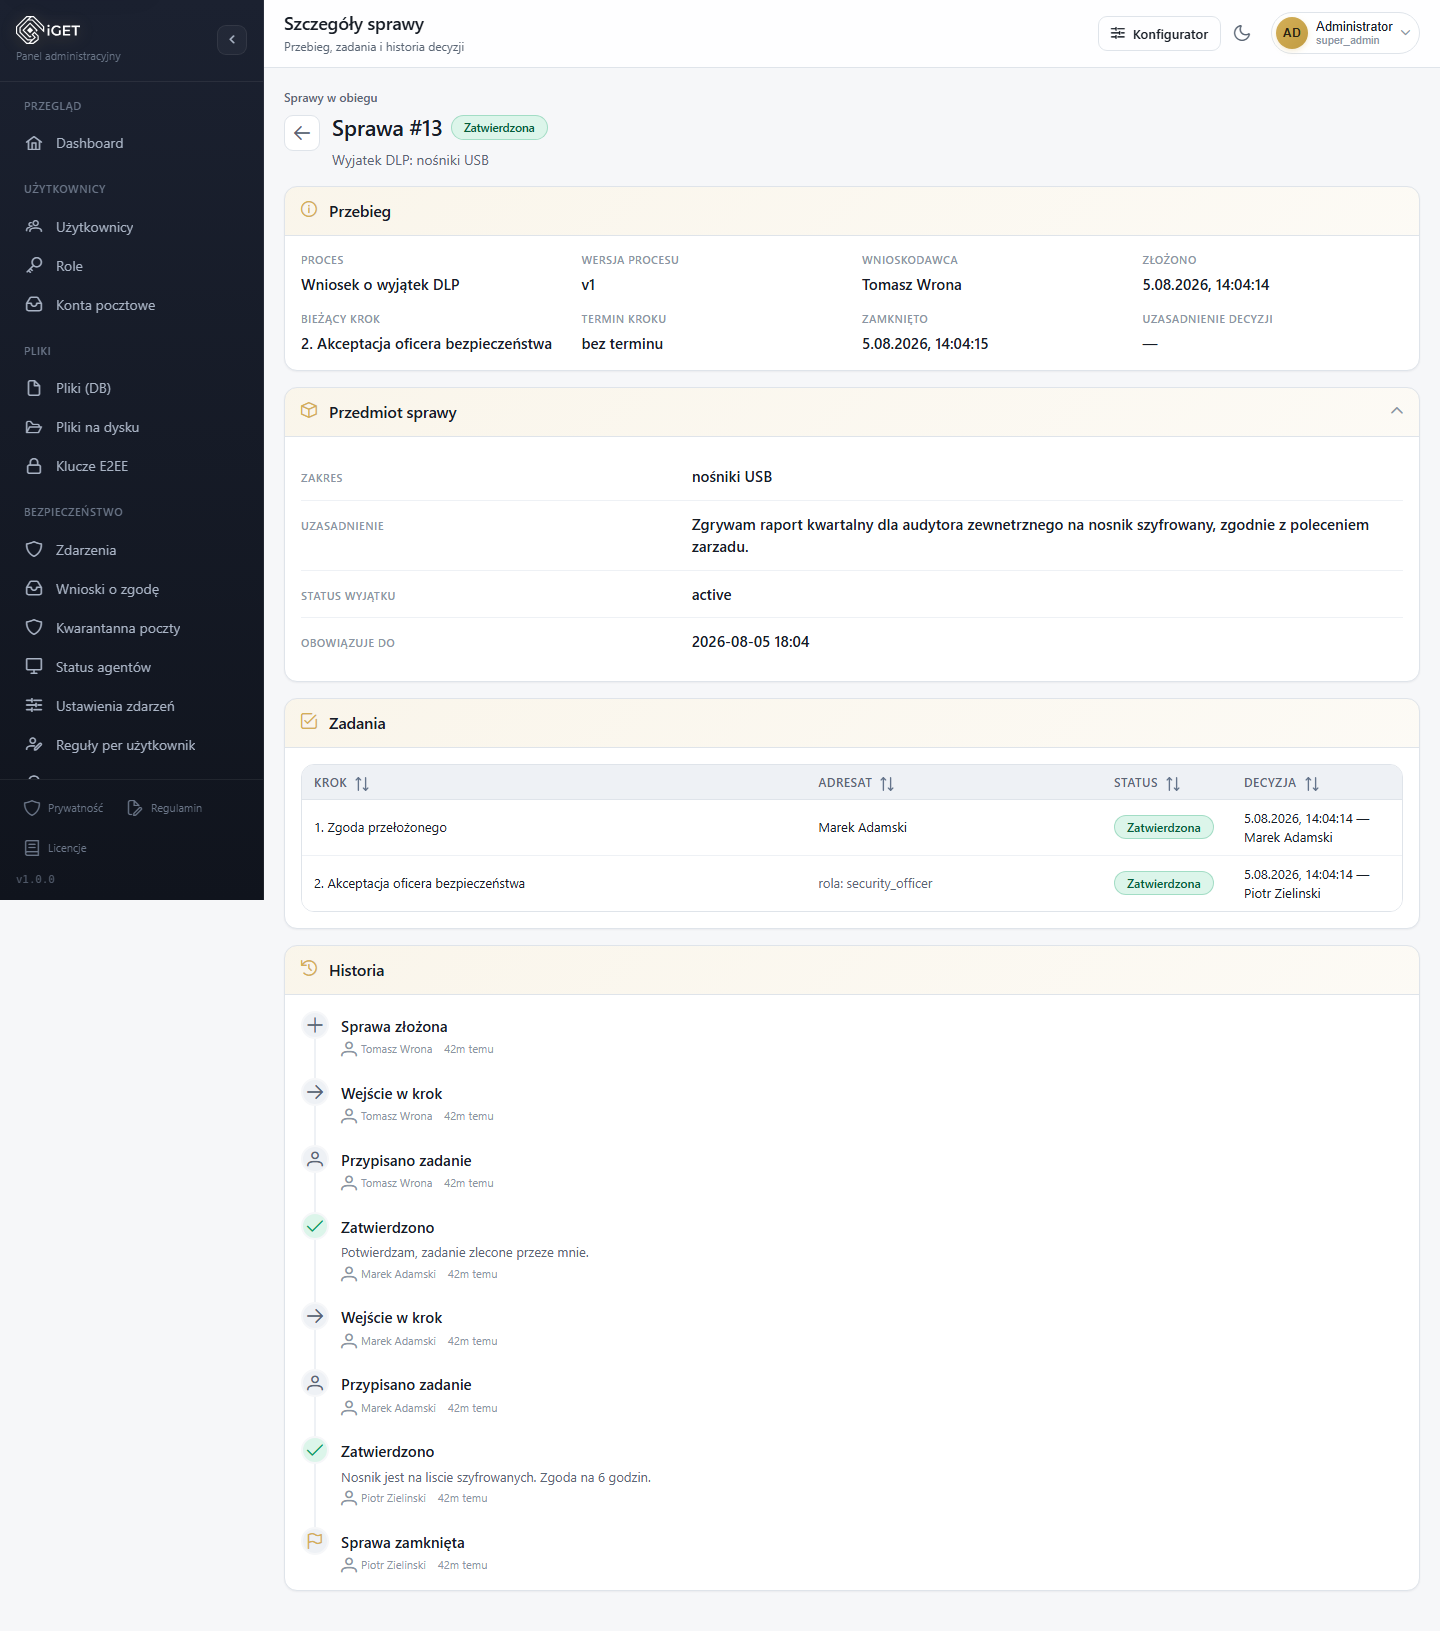
iGet / Flujo de expedientes
Flujo de expedientes
Vista del producto · datos de demostración · interfaz en polaco Ampliar vista ↗

Complemento Decisiones justificadas

Flujo de expedientes

Solicitudes, aprobaciones, plazos y escalados. Una aprobación puede conceder acceso, cambiar una clasificación o anonimizar un documento de forma automática, y la justificación queda en el historial del expediente.

07Implantación

En su servidor. Bajo su control.

iGet se instala en la infraestructura del cliente: un servidor con el panel de administración y una base de datos PostgreSQL, y la aplicación iGet en los puestos Windows. Los documentos no viajan a la nube de otros.

Servidor
Laravel 12 · PostgreSQL 17 · Redis
Puestos
Windows 10 / 11 x64
Interfaz
polaco e inglés
Criptografía
Ed25519 · X25519 · AES-256-GCM · Argon2id

Esquema de funcionamiento

Ordenador del empleado

Windows · aplicación iGet · unidad protegida

↕ Sincronización y permisos

Infraestructura de tu empresa

Servidor iGet · documentos · panel de gestión

  1. 01

    Demo y piloto

    Un proceso, un departamento, 20–30 puestos. Probamos la política con trabajo real, no con diapositivas.

  2. 02

    Servidor y política

    Instalación del servidor, roles y carpetas, niveles de clasificación y la política de protección de puestos definida en el panel.

  3. 03

    Puestos de trabajo

    Aplicación iGet, servicio del sistema y controlador en equipos con Windows 10 y 11. Las unidades de trabajo se crean para los usuarios.

  4. 04

    Supervisión

    Cola de eventos, alertas, registro de puestos e historial de decisiones, en un solo panel, en polaco e inglés.

08Cumplimiento

Pruebas para la auditoría en lugar de declaraciones.

iGet no sustituye a un abogado ni a una certificación. Aporta las medidas técnicas que exigen NIS2, la ley polaca de ciberseguridad (KSC) modificada y el RGPD, y un rastro de que esas medidas funcionan.

NIS2 y KSC

Control de acceso y autenticación multifactor, gestión de incidentes mediante la cola de eventos y alertas, protección de los puestos frente a la salida de datos, actualizaciones de software firmadas.

RGPD

Acceso limitado por carpeta y clasificación, anonimización y eliminación de metadatos como acciones controladas, registro del acceso a documentos, unidades de trabajo cifradas.

Auditoría

Cada denegación tiene un motivo, cada excepción una fecha de caducidad y una justificación, y el historial del trabajo sin conexión está firmado. A «quién, cuándo y por qué» responde el panel, no la memoria del administrador.

Esta descripción de funciones no constituye asesoramiento jurídico ni una certificación de cumplimiento.

09FAQ

Las preguntas que más oímos.

¿Tienen los empleados que cambiar su forma de trabajar?

No. Los documentos están en una unidad cifrada que se ve como una letra de unidad normal y se abren con los mismos programas de siempre. Solo cambia adónde pueden ir los datos de esa unidad.

¿Dónde se almacenan los datos?

En un servidor de su infraestructura y en las unidades de trabajo cifradas de los puestos. iGet no necesita la nube del proveedor. Si utiliza códigos OTP de YubiKey, por defecto se verifican en el servicio de Yubico.

¿Qué bloquea exactamente iGet?

A nivel del kernel del sistema, iGet impide escribir datos de la unidad protegida en el escritorio, en Documentos, en memorias USB y en carpetas en la nube y, según la política, bloquea también nuevas conexiones de red, la ejecución de programas y la impresión. El portapapeles, las capturas de pantalla y los atajos de teclado los gestiona la aplicación iGet a partir de las decisiones del kernel. No registramos las pulsaciones de teclas.

¿Qué ocurre si alguien cierra el programa iGet?

Cerrar, apagar o atacar el programa iGet corta de inmediato el acceso a la unidad cifrada y, si desaparece el servicio del sistema, el controlador sella el volumen al instante. Esto protege frente a un usuario normal; las cuentas con derechos de administrador del sistema operativo requieren procedimientos que tratamos durante la implantación.

¿Se puede trabajar sin conexión con el servidor?

Sí, si el administrador lo permite: para personas concretas define una ventana de 60 segundos a 72 horas. Al terminar, la unidad se retira y el historial firmado y no editable del trabajo sin conexión llega al servidor cuando vuelve la red.

¿Se cifran los archivos de extremo a extremo?

La unidad de trabajo está siempre cifrada. Para los archivos privados sincronizados con el servidor existe un modo de cifrado en el puesto en el que solo el usuario conoce el código de recuperación de la clave. El repositorio del equipo se cifra en el servidor con AES-256-GCM.

¿iGet funciona con Outlook?

Sí, con Outlook clásico para Windows. El complemento revisa el mensaje antes de enviarlo, y la sustitución de un adjunto por un enlace seguro funciona para destinatarios internos.

¿Qué sistemas son compatibles?

Puestos con Windows 10 y 11 (x64). El servidor funciona en su infraestructura con una base de datos PostgreSQL. El panel y la aplicación iGet están disponibles en polaco e inglés.

¿Cómo se licencian los complementos?

La Caja fuerte de contraseñas y el Flujo de expedientes se licencian por separado. La licencia se verifica sin conexión a internet y, cuando caduca, todo sigue funcionando con normalidad durante 14 días; después solo se pausan las escrituras y la lectura sigue disponible.

¿Cómo empezamos?

Con una demo basada en un proceso de su empresa y, después, un piloto en 20–30 puestos. Escríbanos y fijaremos una fecha.

10Contacto

Se lo mostramos con su proceso.

Elija un proceso —contratos, RR. HH., finanzas— y le mostraremos cómo iGet lo protege desde la unidad hasta el servidor.

¿Ya tiene una cuenta? Ir al panel →

Ampliar vista

100%

Rueda o dos dedos: zoom · Arrastrar: mover · + / − / 0 · Esc: cerrar